¡Descubre GoogleTest, con certificación TÜV y la tecnología Agentic AI para pruebas de C/C++!
Obtenga los detalles »
DISA ASD STIG
Su equipo de desarrollo de software puede simplificar el cumplimiento de DISA ASD STIG con el soporte líder en la industria de Parasoft en todos los requisitos. Desde el escaneo profundo de aplicaciones (que cubre OWASP Top 10, desbordamientos, condiciones de carrera y manejo de errores) hasta la aplicación de la automatización de pruebas a los requisitos de verificación funcional de STIG.
Diseñadas desde cero, las soluciones de Parasoft son livianas y están en contenedores para respaldar las iniciativas modernas de DoD DevSecOps de hoy, como DSOP.
La Agencia de Sistemas de Información de Defensa (DISA) proporciona una variedad de Guías de Implementación Técnica de Seguridad (STIG) que brindan orientación para implementar y desplegar aplicaciones de forma segura en las redes del Departamento de Defensa (DoD). El STIG de seguridad y desarrollo de aplicaciones (ASD) cubre el desarrollo de aplicaciones internas y la evaluación de aplicaciones de terceros.
El propósito se establece en el Resumen ejecutivo: “Estos requisitos están destinados a ayudar a los administradores de programas de desarrollo de aplicaciones, diseñadores / desarrolladores de aplicaciones, administradores de seguridad del sistema de información (ISSM), oficiales de seguridad del sistema de información (ISSO) y administradores del sistema (SA) con la configuración y mantener controles de seguridad para sus aplicaciones.
El ASD STIG utiliza un código de categoría de gravedad (CAT I, CAT II y CAT III) para organizar y priorizar las pautas en función del posible impacto de una explotación de la pauta en particular. CAT I incluye los problemas más críticos para que su equipo coloque inicialmente su enfoque. La mayoría de los elementos del ASD STIG se encuentran en CAT II.

El cumplimiento de los requisitos de STIG se evalúa contra la documentación del producto y el proceso, así como la observación y verificación de la funcionalidad. Estas pautas se aplican durante toda la vida útil del producto, desde la configuración hasta la implementación, el mantenimiento y el final de la vida útil.
Las herramientas de automatización de pruebas de Parasoft ofrecen escaneo de aplicaciones (prueba de penetración o DAST), escaneo de código de aplicación (análisis de código estático o SAST) y otras soluciones para ayudar a validar el cumplimiento de DISA ASD STIG.
Puede lograr la conformidad con la norma DISA ASD STIG con la ayuda de las soluciones de prueba de Parasoft, que identifican las fallas de seguridad requeridas por la norma.
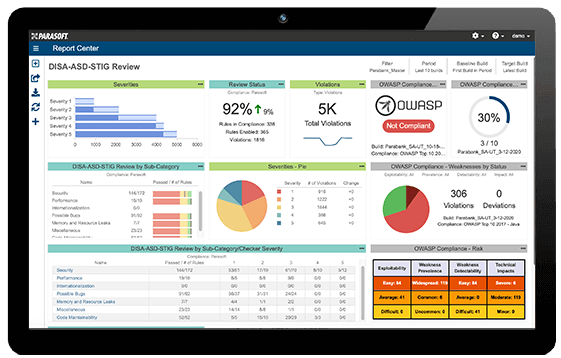
El análisis estático de Parasoft ofrece compatibilidad inmediata con OWASP Top 10 mediante ajustes preconfigurados e informes específicos en el panel web para C/C++ , Java y C#/.NET . La generación de informes OWASP en las herramientas de Parasoft proporciona un marco de cumplimiento totalmente auditable para los proyectos. Estos informes se integran en un panel específico para cada estándar, como el que se muestra en la figura anterior.
El ASD STIG describe formas de verificar el cumplimiento de requisitos como escaneo de aplicaciones, escaneo de códigos de aplicaciones, revisión manual y pruebas de seguridad funcional. Nuestro conjunto de herramientas ofrece escaneo de código de aplicación a través de análisis estático, específicamente compatible con el requisito ASD STIG para OWASP Top 10, así como desbordamientos de búfer, condiciones de carrera y manejo de errores. El uso del análisis estático desde el inicio del desarrollo evita que los problemas de seguridad se introduzcan en el software en primer lugar.
La verificación de los requisitos de la API es un aspecto clave de la automatización de pruebas que beneficia a las pruebas ASD STIG. Las pruebas de API son altamente automatizables con Parasoft SOAtest . Una forma de probar esta vulnerabilidad es crear una prueba en SOAtest para examinar los mensajes SOAP y verificar sus marcas de tiempo. Las pruebas de penetración y fuzzing de SOAtest pueden generar y ejecutar diversos escenarios de ataque contra sus conjuntos de pruebas funcionales.
La cobertura de código es otro aspecto importante de los métodos de prueba enumerados en la guía ASD STIG. Para obtener una visión más completa de qué se está probando, con qué eficacia y cómo personalizar los planes de prueba según las prioridades, Parasoft DTP captura métricas de cobertura de código de los marcos de prueba en tiempo de ejecución y asocia la cobertura con pruebas manuales, pruebas funcionales automatizadas y pruebas unitarias.
Parasoft proporciona un enfoque pragmático que enfatiza tanto la validación STIG a través del análisis de código estático como las técnicas preventivas para identificar y eliminar vulnerabilidades como sea posible. La automatización de otras reglas STIG al máximo con herramientas de prueba funcionales reduce las tediosas pruebas manuales para el stigging en el CI / CD para grupos de DevSecOps.

Libro blanco (whitepaper)
Descargue nuestro documento técnico para poner en juego el enfoque de tres niveles de Parasoft para un cumplimiento de software eficiente, seguro y rentable con DISA ASD STIG.